Jak zacząć w cyberbezpieczeństwie bez doświadczenia: plan na pierwsze miesiące
Zaktualizowano: October 24, 20265 min czytania
Większość osób, które pytają mnie, jak zacząć w cyberbezpieczeństwie, wyobraża sobie człowieka w kapturze włamującego się do systemów bankowych. Prawdziwa praca wygląda zupełnie inaczej: to czytanie logów, sprawdzanie podejrzanych e-maili i powolne, metodyczne ustalanie, czy dany alert to realne zagrożenie, czy fałszywy alarm.
Dobra wiadomość jest taka, że wejście do tej branży bez wcześniejszego doświadczenia w IT jest możliwe — ale wymaga planu, a nie chaotycznego oglądania losowych filmów na YouTube. Poniżej rozkładam ten plan na konkretne kroki.
Na czym właściwie polega cyberbezpieczeństwo
Cyberbezpieczeństwo to ochrona systemów, danych i sieci przed nieautoryzowanym dostępem, kradzieżą i zniszczeniem. W praktyce dzieli się na kilka obszarów: obrona (tzw. blue team), ofensywa i testy penetracyjne (red team), zarządzanie ryzykiem oraz zgodność z przepisami.
Wyobraź sobie firmę kurierską w Krakowie, do której trafia e-mail wyglądający jak faktura od dostawcy. Pracownik działu księgowości klika link, podaje dane logowania, a kilka godzin później ktoś próbuje wyprowadzić pieniądze z konta firmowego. Zadaniem analityka bezpieczeństwa jest wychwycić ten incydent — najlepiej zanim pieniądze wyjdą — na podstawie nietypowego logowania z zagranicznego adresu IP, zablokować konto i opisać, co się stało. To codzienność, a nie wyjątkowa akcja z filmu.
Większość ról na starcie to właśnie praca defensywna: monitorowanie, reagowanie na incydenty, analiza phishingu. Dopiero później ludzie specjalizują się w pentestach czy audytach.
Co trzeba umieć na początek
Nie musisz znać wszystkiego naraz. Jest jednak zestaw podstaw, bez których dalsza nauka się sypie.
Pierwszy filar to sieci komputerowe. Musisz rozumieć, jak działa adresowanie IP, co robi DNS, czym różni się HTTP od HTTPS i jak dane wędrują między urządzeniami. Bez tego logi sieciowe są dla Ciebie przypadkowym ciągiem liczb.
Drugi filar to systemy operacyjne — głównie Linux i Windows. Warto umieć poruszać się po terminalu Linuksa, sprawdzać uprawnienia plików i czytać dzienniki zdarzeń w Windowsie. Trzeci to podstawy skryptowania, najczęściej w Pythonie, żeby automatyzować powtarzalne zadania zamiast klikać ręcznie przez godziny.
Do tego dochodzą kompetencje, o których łatwo zapomnieć: cierpliwość, dociekliwość i umiejętność jasnego opisania incydentu po polsku i po angielsku. Raport, którego nikt nie rozumie, jest bezużyteczny.
Jak zacząć w cyberbezpieczeństwie krok po kroku
Zacznij od solidnych fundamentów IT, nawet jeśli korci Cię, żeby od razu „hakować". Przerób materiały o sieciach i systemach, załóż własne wirtualne laboratorium (wystarczy VirtualBox i kilka maszyn wirtualnych na zwykłym laptopie) i baw się nim na tyle śmiało, żeby móc coś zepsuć bez konsekwencji.
Potem przejdź do praktyki na platformach takich jak TryHackMe czy Hack The Box. Rozwiązuj zadania, zapisuj, co zrobiłeś, i buduj z tego notatki. Te notatki to zalążek Twojego portfolio — rekruter w Polsce chętniej zaprosi na rozmowę kogoś, kto pokaże rozwiązane laby i krótkie opisy, niż kogoś z samą listą certyfikatów.
Jeśli wolisz prowadzoną ścieżkę zamiast uczenia się po omacku, rozważ ustrukturyzowany program. W bootcampie cyberbezpieczeństwa Code Labs Academy przechodzisz od podstaw sieci do realnych scenariuszy obronnych z mentorem, który sprawdza Twoją pracę. Dla osób łączących naukę z etatem sensowną opcją bywa wersja cybersecurity do nauki we własnym tempie.
Na koniec zadbaj o widoczność: LinkedIn z opisem projektów, aktywność w polskich społecznościach bezpieczeństwa i aplikowanie na stanowiska juniorskie, zanim poczujesz się „w pełni gotowy". Pierwszej pracy nie dostaje się przez perfekcję, tylko przez udowodnienie, że umiesz się uczyć.
Certyfikat czy bootcamp — co wybrać na start
To jedno z najczęstszych pytań osób zaczynających. Nie ma jednej odpowiedzi, ale poniższe porównanie pokazuje, dla kogo co ma sens.
| Kryterium | Samodzielny certyfikat (np. Security+) | Bootcamp z mentorem |
|---|---|---|
| Struktura nauki | Uczysz się sam, sam planujesz | Gotowy program i terminy |
| Praktyka na projektach | Ograniczona, musisz ją organizować | Wbudowana, sprawdzana przez mentora |
| Wsparcie przy rozmowach o pracę | Brak | Zwykle tak (CV, portfolio, symulacje) |
| Tempo dojścia do pierwszej roli | Zależy od samodyscypliny | Zwykle szybsze i bardziej przewidywalne |
| Koszt | Niższy | Wyższy, ale z większym wsparciem |
Certyfikat i bootcamp nie wykluczają się. Wiele osób robi program, a certyfikat zdaje po nim, już z praktyką w ręku. Jeśli zastanawiasz się nad kosztami różnych ścieżek, warto najpierw sprawdzić cennik i dostępne opcje finansowania kursów.
Ile można zarobić i jak wygląda rynek w Polsce
Zarobki w cyberbezpieczeństwie w Polsce zależą głównie od doświadczenia, specjalizacji i tego, czy pracujesz dla polskiej firmy, czy dla zagranicznego pracodawcy zdalnie. Role juniorskie — na przykład analityk SOC pierwszego poziomu — plasują się w widełkach porównywalnych z innymi stanowiskami wejściowymi w IT, a różnica robi się duża po dwóch–trzech latach, gdy zdobędziesz specjalizację w reagowaniu na incydenty, pentestach albo bezpieczeństwie chmury.
Popyt jest realny. Firmy w Warszawie, Wrocławiu, Krakowie i Trójmieście, a także centra usług wspólnych obsługujące klientów z całej Europy, stale szukają ludzi do zespołów bezpieczeństwa. Dochodzą do tego regulacje — RODO oraz przepisy dotyczące bezpieczeństwa sieci — które sprawiają, że nawet mniejsze organizacje potrzebują kogoś, kto się na tym zna.
Typowa ścieżka awansu zaczyna się od helpdesku lub roli juniorskiej, prowadzi przez stanowisko analityka SOC, a dalej do specjalisty ds. reagowania na incydenty, inżyniera bezpieczeństwa albo pentestera. Każdy z tych etapów to inny zakres obowiązków i inne widełki.
Najczęstszy błąd początkujących
Przeskakiwanie fundamentów. Ludzie zaczynają od oglądania efektownych włamań, a potem gubią się przy pierwszym zadaniu wymagającym znajomości DNS. Jeśli poświęcisz pierwsze tygodnie na sieci i systemy, cała reszta nauki pójdzie znacznie szybciej.
Drugi częsty błąd to nauka w kółko bez pokazywania czegokolwiek światu. Publikuj notatki, opisuj rozwiązane laby, odzywaj się do ludzi z branży. Rynek nagradza osoby widoczne, nie tylko kompetentne.
Jeśli masz zapamiętać jedno: zacznij od podstaw sieci i systemów, ćwicz na realnych labach i pokazuj swoją pracę publicznie — reszta ułoży się z czasem. Gdy chcesz zrobić to z prowadzeniem i jasnym planem, zobacz program bootcampu cyberbezpieczeństwa Code Labs Academy i zaplanuj swój pierwszy krok.
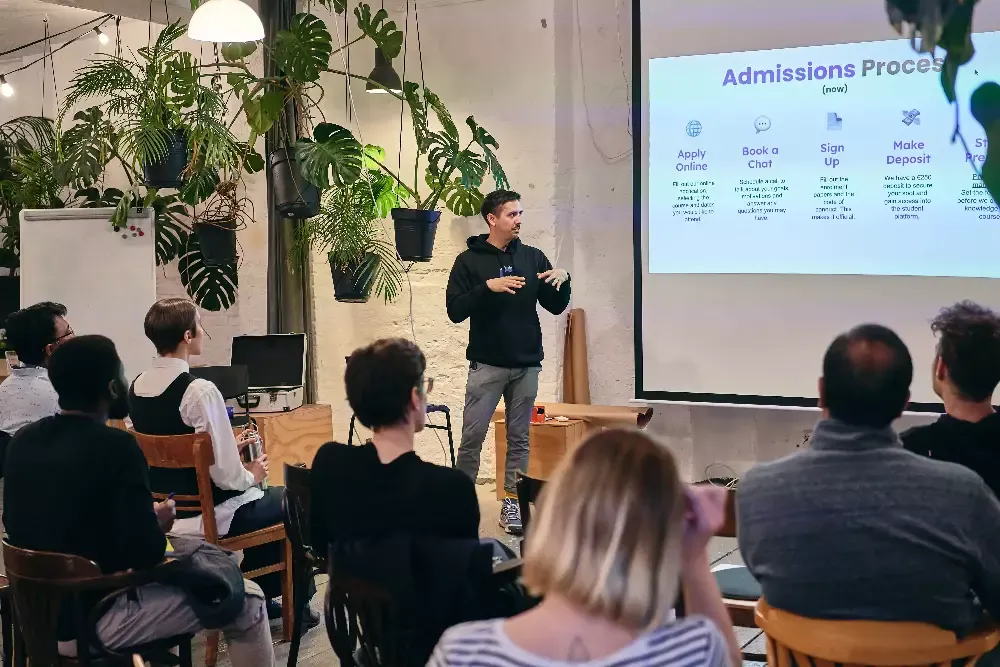
Zdobądź umiejętności IT online z Code Labs Academy
Dołącz do naszej społeczności, odblokuj swój potencjał i rozpocznij satysfakcjonującą ścieżkę kariery w IT.
Aplikuj teraz